Fot. ncassullo na Pixabay
Google uderzyło w sieć zainfekowanych przystawek Android TV. To dobra wiadomość także dla Polaków, którzy mają zyskać skuteczniejszą ochronę.
Przystawka do telewizora ma zapewnić wygodny dostęp do filmów i seriali. Trudno więc o gorszą niespodziankę niż odkrycie, że ktoś wykorzystuje ją do zarabiania na naszym połączeniu internetowym. Właśnie tak wyglądała działalność sieci XCPE, do której trafiło ponad 1,3 mln urządzeń.
Google wraz z partnerami uderzyło w jej infrastrukturę, a cała sprawa pokazuje, dlaczego przy zakupie TV Boxa warto patrzeć na coś więcej niż cenę i obietnicę odtwarzania 4K.
Według ustaleń Google za procederem stała firma Videostrong Technology, powiązana z marką Mecool. Koncern ocenia z wysoką pewnością, że producent świadomie rozwijał i wykorzystywał złośliwe oprogramowanie dla zysku. Szczególnie niepokojące jest to, że problem obejmował także certyfikowane urządzenia. Mechanizm omijał testy bezpieczeństwa, pobierając szkodliwy kod dopiero po pierwszym uruchomieniu sprzętu. Kupujący mógł więc kierować się oznaczeniem, które miało zwiększać zaufanie, a mimo to otrzymać niebezpieczny produkt.
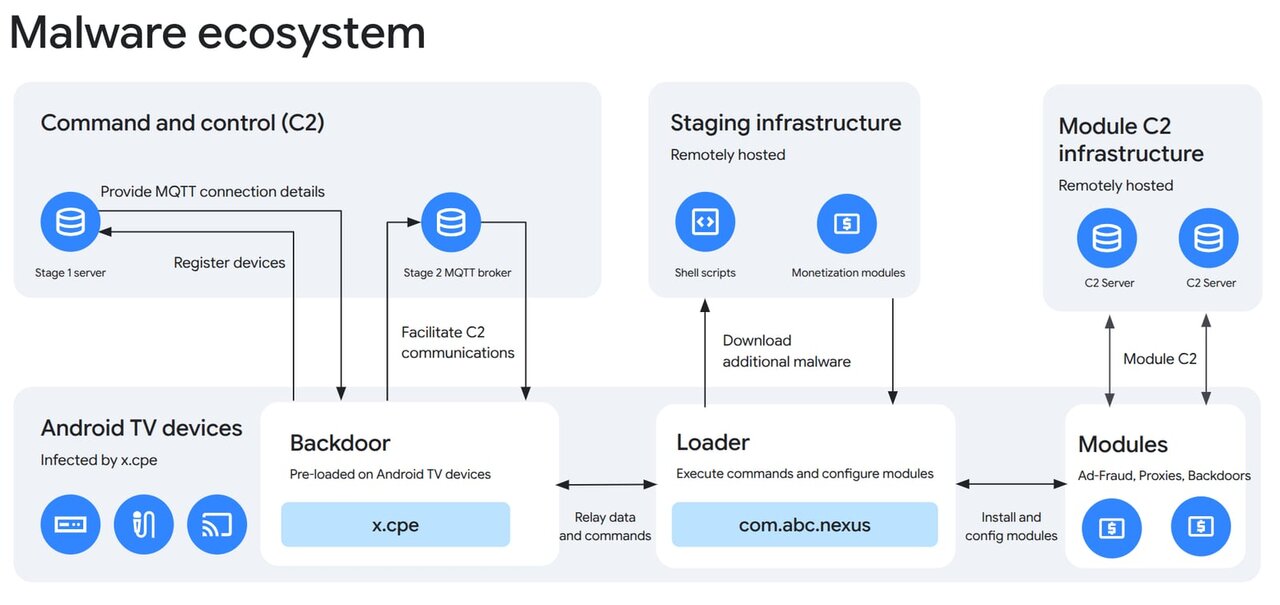
Co taka przystawka robiła za plecami właściciela? Mogła uczestniczyć w oszustwach reklamowych, pobierać kolejne szkodliwe programy i przepuszczać cudzy ruch internetowy przez domowe łącze. Do tego dochodziły możliwości przechwytywania obrazu z ekranu, wykonywania zdalnych poleceń oraz wykradania informacji o kontach. Malware potrafił nawet wyłączać Google Play Protect. Krótko mówiąc, zagrożenie wykraczało daleko poza irytujące reklamy czy wolniejsze działanie aplikacji.
Reakcja Google objęła wyłączenie infrastruktury wykorzystywanej przez przestępców oraz wykluczenie Videostrong z produkcji certyfikowanych urządzeń z Androidem. Zakaz dotyczy także dostarczania oprogramowania innym certyfikowanym producentom. Firma wprowadziła również zmiany w procedurach weryfikacji i rozwija kontrolę integralności oprogramowania urządzeń Android TV. To właśnie skuteczność tych zabezpieczeń będzie kluczowa przy zapobieganiu podobnym sytuacjom w przyszłości.
Dlaczego to dobra wiadomość również dla Polaków? Zmiany dotyczą zasad bezpieczeństwa certyfikowanych urządzeń, więc ich znaczenie wykracza poza jeden kraj. Można oczekiwać, że dokładniejsze kontrole zmniejszą ryzyko zakupu przystawki z ukrytym, szkodliwym dodatkiem także przez klientów w Polsce. Opublikowane informacje nie podają jednak liczby zainfekowanych urządzeń w naszym kraju. Mówimy zatem o korzyściach z globalnych działań ochronnych, a nie o potwierdzonym oczyszczeniu polskich domowych sieci. Moim zdaniem to potrzebny krok: użytkownik powinien móc uruchomić serial bez zastanawiania się, kto jeszcze korzysta z jego sprzętu.
Trzeba jednak pamiętać, że rozbicie sieci przestępców nie oznacza usunięcia malware z każdej przystawki. XCPE jest osadzone w oprogramowaniu urządzenia i może odtworzyć się po usunięciu, dlatego samo odinstalowanie podejrzanej aplikacji nie rozwiązuje problemu. Badacze zalecają odłączenie podejrzanego sprzętu od sieci. Jeśli masz przystawkę Mecool lub urządzenie od mało znanego producenta, warto sprawdzić doniesienia dotyczące dokładnego modelu i jego oprogramowania. Sama marka czy nazwa modelu nie przesądza jeszcze o infekcji konkretnego egzemplarza.
Źródło: FlatpanelsHD
Na stronie mogą występować linki afiliacyjne lub reklamowe.
QD-OLED i 240 Hz za 1299 zł? Media Expert przecenia monitor MSI, który może być…
65-calowy LG OLED B6 taniej o 1000 zł! Media Expert obniża cenę modelu z 2026…
Szukasz słuchawek bezprzewodowych do 1500 złotych? A może chcesz bardzo dobre słuchawki do sprzętu Apple?…
Apple TV przez sześć miesięcy za 0 zł? Vectra przygotowała nową promocję dla polskich użytkowników.…
AMC szykuje zmiany na polskim rynku telewizyjnym. Już w grudniu SundanceTV zastąpi FilmMania. Nowy kanał…
Netflix to niekwestionowany lider serwisów VOD, ale czasami premier jest tam tak wiele, że właściwie…