fot. Videostrong Technology
Google i partnerzy rozbili botnet obejmujący ponad 1,3 mln urządzeń z Androidem. Według ustaleń chiński producent celowo instalował malware na przystawkach Smart TV, a następnie sprzedawał przestępczy dostęp.
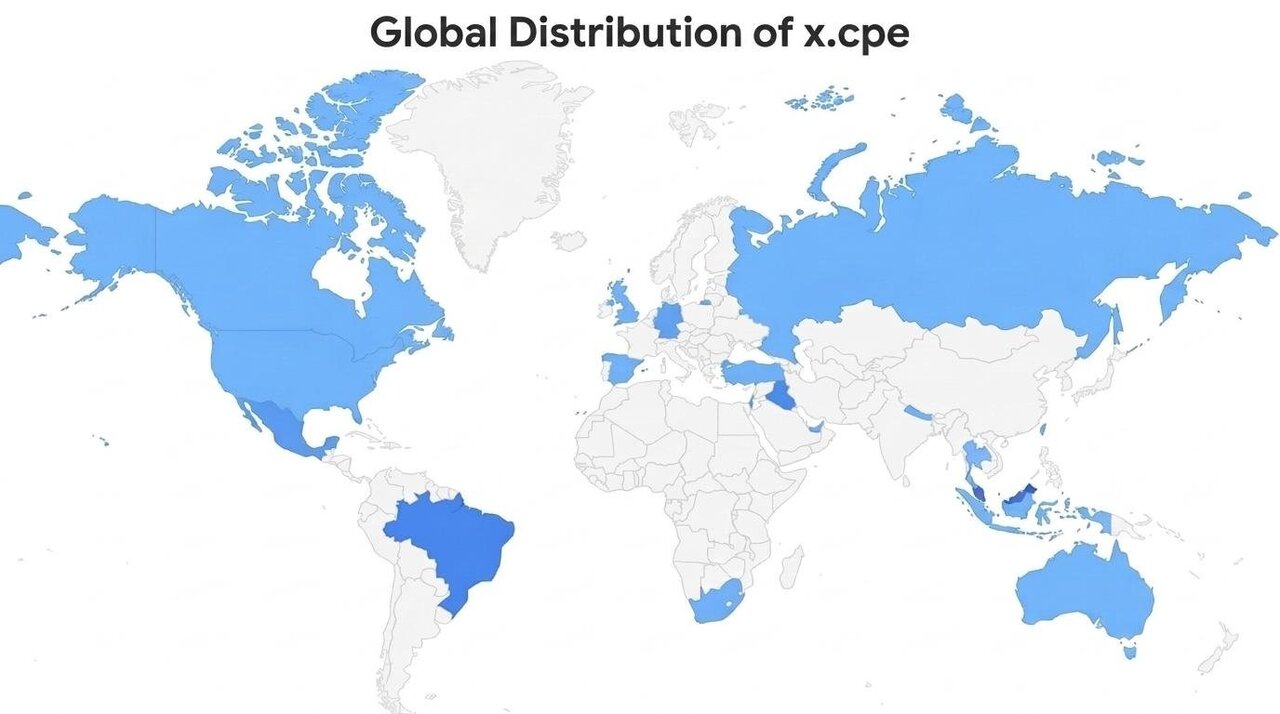
Google poinformowało o zlikwidowaniu botnetu XCPE, do którego należało ponad 1,3 mln urządzeń z Androidem. Według ustaleń Google Threat Intelligence Group za jego stworzenie i utrzymywanie z wysokim poziomem pewności odpowiada chiński producent Videostrong Technology.
Absurdalnie tani OLED 55 cali. Tylko 2999 zł
Złośliwe oprogramowanie było instalowane jeszcze przed sprzedażą sprzętu, więc użytkownicy nie musieli pobierać żadnych podejrzanych aplikacji. Oznacza to, że klienci kupowali przystawki Smart TV już zainfekowane, nie mając świadomości, że ktoś może zdalnie wykorzystywać ich domowe łącze internetowe.
Kluczową rolę w całym procederze odgrywał komponent x.cpe, który działał z pełnymi uprawnieniami systemowymi i odpowiadał za komunikację z serwerami sterującymi. Aby ominąć procedury bezpieczeństwa, producent zastosował zaawansowane techniki zaciemniania złośliwego kodu. Co więcej, jego pełna aktywacja następowała dopiero po pierwszym uruchomieniu urządzenia przez użytkownika w domu.
Dwa nowe darmowe kanały HD! Można je odbierać w Polsce
W efekcie przystawka mogła dyskretnie wyłączać ochronę Google Play Protect, co z kolei umożliwiało instalowanie dodatkowych aplikacji bez zgody właściciela. Operatorzy uzyskiwali również możliwość wykonywania zrzutów ekranu i zdalnego sterowania urządzeniem. Przestępcy mogli także wstrzykiwać naciśnięcia klawiszy i wykradać poufne informacje, w tym dane logowania oraz dzienniki systemowe.
Firma Videostrong nie poprzestała na samej infekcji, ale aktywnie zarabiała na sprzedaży dostępu do urządzeń i udostępnianiu ich możliwości przestępczym partnerom. Do monetyzacji wykorzystywano m.in. moduły i zestawy SDK powiązane z usługami Traffmonetizer oraz NetNut. Dzięki temu przestępcy mogli kierować swój ruch internetowy przez domowe adresy IP ofiar, skutecznie utrudniając identyfikację rzeczywistego źródła połączeń.
Ten telewizor chciałby mieć prawie każdy! QD-Mini LED 85 cali w TURBO niskiej cenie
Samo zagrożenie dotyczyło wielu modeli, w tym znanej z rynku przystawki MECOOL KM9PRO Max. Współpraca Google, japońskiej policji oraz analityków na szczęście poskutkowała zamknięciem serwerów i domen sterujących botnetem. Zablokowano również domeny wykorzystywane przez kilkanaście innych rodzin złośliwego oprogramowania, co mogło odciąć przestępców od dostępu do kolejnych 10 milionów skompromitowanych urządzeń.
Eksperci z firmy Synthient zalecają trwałe wycofanie z użycia wszystkich zidentyfikowanych urządzeń. Właściciele podejrzanych przystawek Smart TV powinni przede wszystkim natychmiast odłączyć je od domowej sieci. Warto wyraźnie zaznaczyć, że przywrócenie ustawień fabrycznych nie jest w tym przypadku żadną gwarancją usunięcia zagrożenia.
Wynika to z faktu, że backdoor x.cpe jest integralną częścią firmware’u i posiada dedykowany mechanizm trwałości. Pozwala mu to na ponowne zainstalowanie aktywnego komponentu tuż po restarcie sprzętu, więc zwykłe odinstalowanie złośliwej aplikacji nic nie da. W przypadku potwierdzenia infekcji, urządzenie należy bezpiecznie przekazać do utylizacji, a samo Google wykluczyło już Videostrong z produkcji certyfikowanego sprzętu.
Źródło: Google Threat Intelligence
Na stronie mogą występować linki afiliacyjne lub reklamowe.
Apple TV przez sześć miesięcy za 0 zł? Vectra przygotowała nową promocję dla polskich użytkowników.…
AMC szykuje zmiany na polskim rynku telewizyjnym. Już w grudniu SundanceTV zastąpi FilmMania. Nowy kanał…
Netflix to niekwestionowany lider serwisów VOD, ale czasami premier jest tam tak wiele, że właściwie…
Co oglądać w Disney+? Jakie nowe seriale i filmy warto znać? Sprawdź najważniejsze premiery w…
Pamiętacie może pierwszego Walkmana od Sony oraz dedykowane im słuchawki? No to wracają w odświeżonej…
Ogromny, 85-calowy telewizor TCL MQLED75L pojawił się w promocji polskiego sklepu! Ekran QD-Mini LED 4K,…